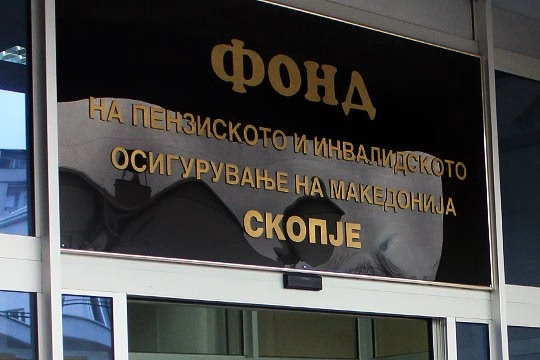
Сериозни слабости во информациската безбедност, недостиг од стручен кадар, застарени компјутерски системи и недоволна заштита на чувствителните податоци на граѓаните утврдил Државниот завод за ревизија во Фондот на пензиското и инвалидското осигурување (ПИОМ). Ревизорите предупредуваат дека ваквите состојби го загрозуваат нивото на заштита на информацискиот систем преку кој се обработуваат податоците на стотици илјади корисници.
Во конечниот ревизорски извештај од 27 јули 2026 година, кој го опфаќа периодот од 2023 до 2025 година, како и одредени последователни активности, се констатирани бројни пропусти во управувањето со ИТ-инфраструктурата и спроведувањето на превентивните безбедносни мерки.
Само 17 вработени на 57 предвидени работни места
Еден од најсериозните проблеми е критичниот недостиг од информатички кадар. Од вкупно 57 систематизирани работни места во Секторот за информатика, пополнети се само 17, односно 30 проценти.
Особено загрижувачка е состојбата во Одделението за ИТ-инфраструктура и поддршка, каде што од предвидените 13 вработени работи само едно лице.
Во секторот не се пополнети раководните позиции, додека двете систематизирани работни места за информациска безбедност се целосно празни.
Ревизорите посочуваат дека недостигот од стручен кадар го отежнува навременото реагирање при безбедносни инциденти и може да доведе до подолги прекини во функционирањето на системот. Дополнителен проблем е што не е соодветно уредено постапувањето при безбедносни инциденти надвор од работното време.
Застарени системи и недоволна антивирусна заштита
Ревизијата открива дека Фондот користи сервери и работни станици со застарени оперативни системи, за кои производителите повеќе не обезбедуваат безбедносни надградби.
Според анализата, во 2025 година на системот биле регистрирани 660 работни станици, додека Фондот набавил само 500 лиценци за антивирусна заштита, што е за 250 помалку од претходниот договор.
Ревизорите констатирале дека околу 25 проценти од работните станици биле без ажурирани антивирусни дефиниции.
Дополнително, Фондот нема усвоена ИТ-стратегија, ниту целосно имплементирани минимални стандарди за информациска безбедност. Дел од постојните процедури датираат од 2013 и 2014 година и не се усогласени со современите ризици.
Не е спроведено ниту сеопфатно пенетрациско тестирање на информацискиот систем, со кое преку симулирани напади би се провериле неговите безбедносни слабости.
Активни сметки на поранешни вработени и недоволна контрола на пристапот
Особено сериозни се утврдените пропусти во управувањето со корисничките сметки и пристапот до податоците.
Ревизорите откриле дека во системот постојат активни кориснички сметки на лица кои повеќе не се вработени во Фондот, додека бројот на администраторски сметки ги надминува препорачаните безбедносни стандарди.
Не се применува повеќефакторска автентикација, односно дополнителна проверка на идентитетот при пристап до информациските ресурси.
Констатирани се и слабости во политиките за лозинки, контролата на пристапот и мрежната инфраструктура.
Според ревизорите, ваквите состојби создаваат ризик од неовластен пристап, злоупотреба на кориснички привилегии и компромитирање на чувствителни податоци.
Резервните копии не се криптирани, нема план за обновување при катастрофа
Ревизијата утврдила дека резервните копии на податоците што се чуваат на магнетни ленти не се криптирани, односно не се заштитени со соодветно шифрирање.
Фондот нема усвоена политика за враќање на податоците од резервни копии, а не се спроведуваат ниту редовни тестирања за проверка дали податоците можат успешно да се обноват.
Дополнително, не постојат одобрени планови за континуитет во работењето и за обновување на системите по катастрофа.
Ова, според ревизорите, создава ризик од губење податоци, продолжен прекин на работните процеси и неможност за навремено воспоставување на услугите кон граѓаните.
За ИТ-безбедноста, еден денар на секои 10.000 денари пензии
Ревизијата укажува и на недоволни инвестиции во информациската инфраструктура.
Во 2024 година вредноста на склучените договори за јавни набавки поврзани со ИТ изнесувала 12,39 милиони денари, наспроти 60,51 милион денари во 2023 година.
Според пресметката наведена во извештајот, финансиските средства за информациска безбедност во 2024 година претставувале приближно еден денар на секои 10.000 денари пресметани и исплатени пензии.
Ревизорите констатирале дека средствата претежно се насочуваат кон тековно одржување, додека планираните инвестиции за модернизација на инфраструктурата често не се реализираат.
Анализата на седум клучни договори за одржување покажала дека во сите случаи имало периоди во кои опремата и услугите не биле покриени со важечки договори за одржување.
Пропусти и во физичката безбедност
Проблеми се утврдени и во физичкото обезбедување на серверската инфраструктура.
Пристапот до серверските простории се врши со клуч, без електронска евиденција за влез и излез, додека во резервната серверска просторија недостига и видеонадзор.
Системите за автоматско гасење пожар не се одржувале континуирано, а резервната серверска просторија нема инсталиран систем за автоматско гасење пожар.
Во одредени подрачни единици уредите за непрекинато електрично напојување се застарени и надвор од употреба.
Фондот доставил забелешки, ревизорите не ги прифатиле повеќето
По доставувањето на нацрт-извештајот, директорот на Фондот, Никола Мемов, доставил забелешки за дел од ревизорските наоди.
Во текот на постапката Фондот презел активности за обновување на истечениот безбедносен SSL-сертификат на веб-страницата, што ревизорите го евидентирале како отстранување на дел од утврдените недостатоци.
Сепак, останатите забелешки не биле прифатени, бидејќи не биле доставени нови докази што би ги промениле утврдените состојби.
Државниот завод за ревизија дал вкупно 19 препораки, меѓу кои пополнување на критичните ИТ-работни места, модернизација на опремата, подобрување на безбедносните контроли, заштита на резервните копии и усвојување планови за справување со кризни ситуации.
Во заклучокот, ревизорите предупредуваат дека секој прекин во функционирањето на системот или компромитирање на податоците може директно да ги погоди најранливите категории граѓани, чии права од пензиското и инвалидското осигурување се остваруваат преку Фондот.
Извештајот укажува на сериозни ризици и пропусти во заштитата, но не утврдува дека поради нив веќе се случила кражба на податоци или прекин на исплатата на пензиите.